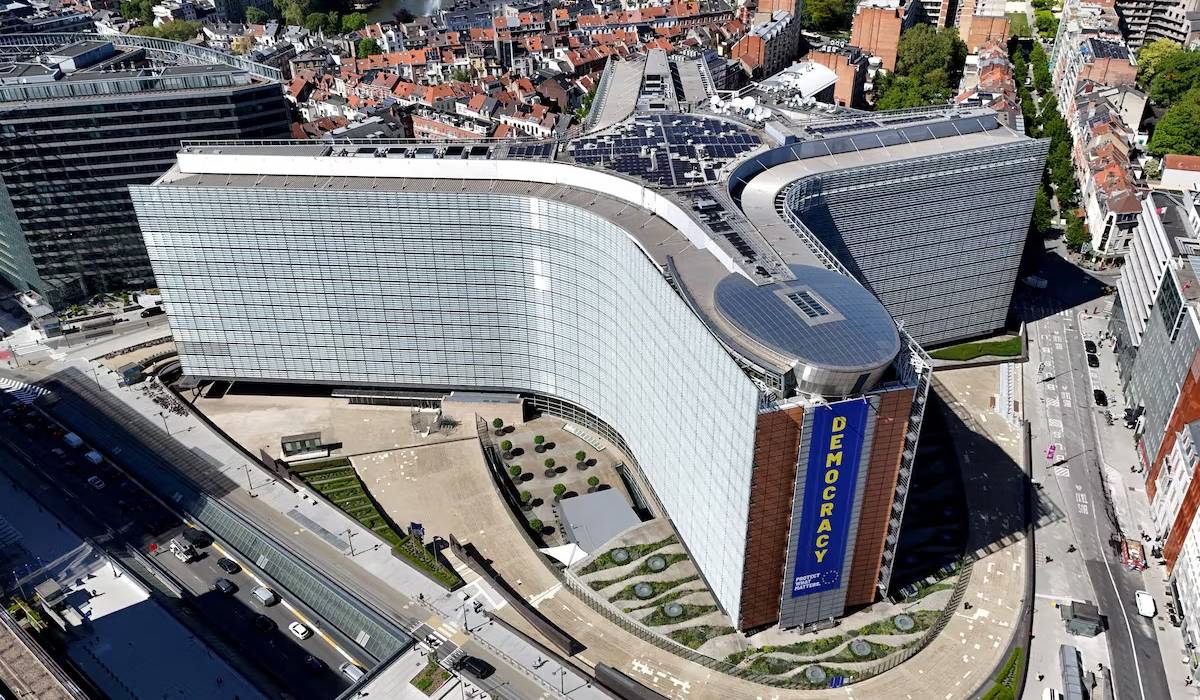
La Comisión Europea sufrió un ciberataque contra sus servidores internos mediante una herramienta de inteligencia artificial utilizada para automatizar intrusiones informáticas. El incidente, detectado el 22 de octubre y conocido públicamente este jueves, dejó fuera de servicio durante varios días una plataforma institucional y abrió una investigación para determinar si fueron comprometidos datos personales de miles de funcionarios.
Las autoridades comunitarias buscan establecer el alcance de la vulneración y determinar si los atacantes consiguieron extraer información sensible. Entre los datos potencialmente expuestos figuran registros personales y laborales de los empleados, aunque hasta ahora Bruselas asegura que no encontró evidencias de una filtración que afecte al conjunto del personal.
«La investigación sigue en curso. Estamos tomando las medidas necesarias en función de los resultados que vayan surgiendo», declaró un portavoz de la Comisión Europea, que evitó atribuir la operación a algún país o grupo específico y tampoco aclaró si el ataque continúa activo.
Los responsables de la incursión utilizaron Artex, una herramienta de inteligencia artificial desarrollada originalmente para simular ataques autorizados y detectar vulnerabilidades en sistemas informáticos. Sin embargo, su capacidad para automatizar operaciones de intrusión ha comenzado a ser aprovechada por organizaciones criminales y actores estatales para vulnerar redes de instituciones y empresas.
La semana pasada, el FBI emitió una alerta sobre los riesgos de esta tecnología y advirtió que está siendo utilizada para automatizar prácticamente todas las etapas de un ciberataque, desde el reconocimiento de los sistemas vulnerables hasta la extracción de información. Publicada en julio pasado, Artex habría sido empleada desde agosto contra organizaciones de distintos países.
Según el informe de la agencia estadounidense, algunas de las operaciones consiguieron obtener accesos privilegiados a sistemas informáticos en menos de tres horas. Entre los sectores afectados por ataques con esta herramienta figuran los servicios financieros, gobiernos, empresas tecnológicas, defensa, semiconductores, energía, sanidad, telecomunicaciones y despachos jurídicos.
El ataque también afectó el funcionamiento cotidiano de la Comisión Europea al inutilizar su plataforma interna, utilizada por los funcionarios para tramitar bajas médicas, solicitar vacaciones, consultar salarios y realizar diferentes gestiones administrativas. La interrupción generó preocupación entre los empleados, que temen que sus datos personales y laborales hayan quedado expuestos.
El incidente se produce en medio de una creciente ola de ataques híbridos contra instituciones públicas y empresas privadas en Europa. Durante octubre y noviembre, supermercados de Francia, Bélgica y otros países sufrieron ataques contra sus sistemas de refrigeración, que provocaron aumentos de temperatura en cámaras frigoríficas y pérdidas de alimentos valoradas en decenas de miles de euros.
A estos episodios se suma el ataque informático contra el banco estatal de sangre de Francia y una serie de amenazas de bomba que obligaron a aterrizar a decenas de aviones en distintos países europeos, algunos de ellos escoltados por cazas militares. También cientos de escuelas italianas recibieron falsas alertas de explosivos.
Francia señaló a Irán como posible responsable de los ataques contra los supermercados, pero hasta ahora ningún Gobierno europeo ha atribuido el conjunto de estos incidentes a un mismo actor. Las autoridades investigan si forman parte de una estrategia coordinada de desestabilización o si responden a operaciones independientes.
La sucesión de ataques genera especial preocupación en un continente que atraviesa un periodo de tensiones geopolíticas y un intenso calendario electoral. Europa enfrenta simultáneamente fricciones con Estados Unidos y China, además de la amenaza permanente de Rusia, cuya guerra contra Ucrania mantiene en alerta a los gobiernos comunitarios.
El caso de la Comisión Europea expone, además, una nueva dimensión de la amenaza informática: la utilización de inteligencia artificial para acelerar operaciones que antes requerían equipos especializados y mucho más tiempo. La capacidad de estas herramientas para identificar vulnerabilidades y conseguir accesos privilegiados en cuestión de horas plantea un desafío creciente para la seguridad de gobiernos, empresas e infraestructuras estratégicas.
Por ahora, Bruselas no ha identificado públicamente a los responsables ni ha confirmado que se hayan sustraído datos personales. La investigación deberá establecer qué información fue comprometida, cuánto tiempo permanecieron los atacantes dentro de los sistemas y si existe una amenaza adicional para los funcionarios y las instituciones europeas.